Entre laboratoires pharmaceutiques et cybersécurité défaillante, l’affaire Xu Zewei jette une lumière crue sur un angle souvent sous-estimé de la santé mondiale : celui des intrusions numériques ciblant les données sensibles de la recherche biomédicale.
Piratage vaccinal : l’arrestation d’un hacker chinois relance les craintes sur la sécurité médicale
By
Last modified on 9 juillet 2025 19h58
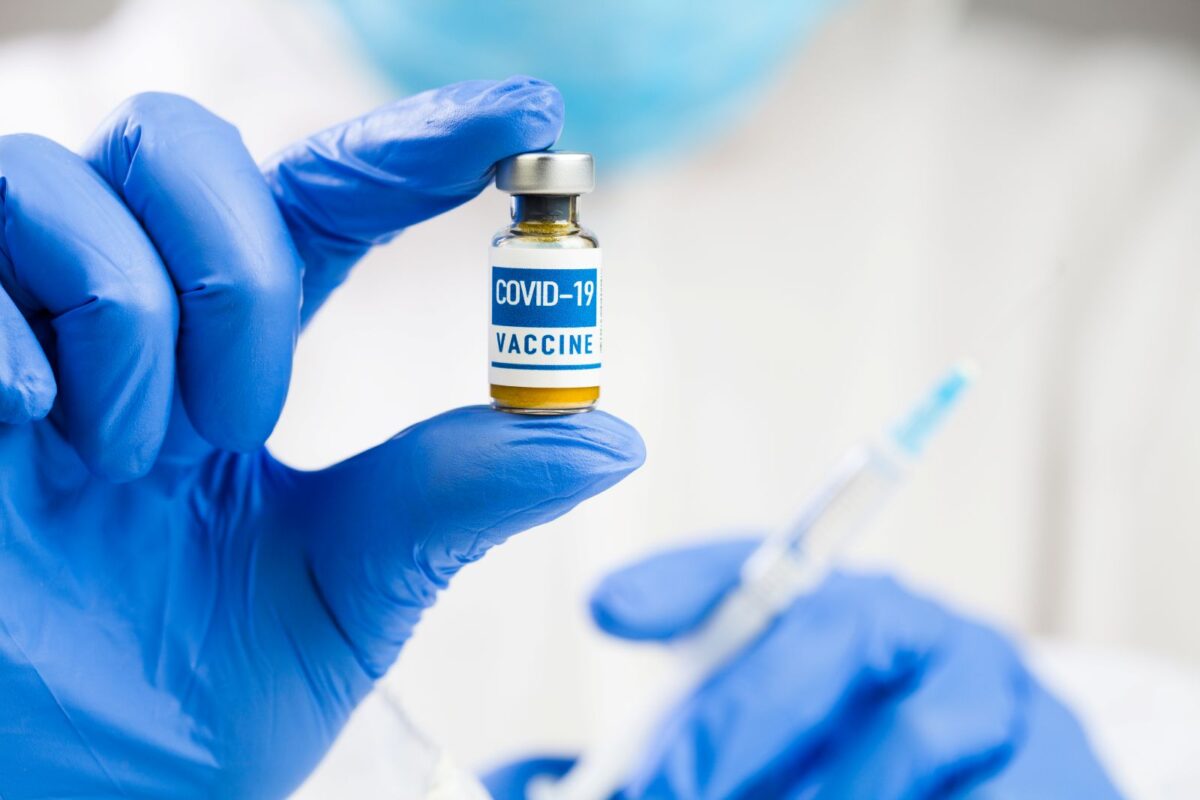
Le 3 juillet 2025, un hacker chinois a été interpellé à l’aéroport de Milan-Malpensa. Selon le FBI, Xu Zewei aurait mené une cyberattaque contre l’Université du Texas en 2020 pour obtenir illégalement des informations liées aux vaccins anti-Covid. Ce coup de filet réactive un débat crucial : les infrastructures médicales, aussi vitales que vulnérables, sont-elles réellement préparées à se défendre dans l’arène du cyberespionnage ?
Des vaccins sous surveillance : le piratage des données cliniques devient un enjeu sanitaire
Le développement d’un vaccin, on l’oublie parfois, ne repose pas uniquement sur des tubes à essai ou des publications scientifiques. Il s’appuie aussi sur d’immenses bases de données, des résultats précliniques ultra-confidentiels, des protocoles thérapeutiques brevetés… Autant d’éléments que les cybercriminels convoitent. Selon l’enquête du FBI, Xu Zewei, 33 ans, aurait infiltré les serveurs de l’Université du Texas au moment où elle jouait un rôle pivot dans la mise au point des vaccins à ARN messager contre la Covid-19.
« Selon une enquête du FBI, Xu Zewei, 33 ans, faisait partie d’un groupe de hackers “qui aurait effectué des opérations d’espionnage, en particulier en 2020 sur les vaccins anti-Covid produits à l’Université du Texas” », détaille Le Figaro, 7 juillet 2025.
Ces recherches, cruciales pour la santé publique mondiale, ont été la cible d’une tentative de cyberespionnage médical. L’objectif : extraire les résultats confidentiels, modéliser les avancées des concurrents, et potentiellement reproduire – ou saboter – des découvertes scientifiques.
Vers une reconnaissance du cyberespionnage comme menace sanitaire directe
Si les attaques contre les hôpitaux et les systèmes de santé sont désormais bien identifiées, les intrusions dans les laboratoires de recherche restent encore peu médiatisées. Pourtant, leur impact sanitaire est potentiellement dramatique. En accédant aux données cliniques, les pirates peuvent :
- compromettre l’intégrité des essais thérapeutiques ;
- ralentir le dépôt de brevets ;
- exposer des données génétiques ou immunologiques critiques.
Dans le cas de Xu Zewei, les chefs d’accusation sont clairs : « accès non autorisé à des ordinateurs protégés », « fraude informatique », « usurpation d’identité ». Les informations visées portaient sur des étapes cruciales de l’élaboration du vaccin anti-Covid au sein de l’université texane, alors en coopération avec plusieurs consortiums pharmaceutiques.
Santé mondiale et cybersécurité : l’heure d’un aggiornamento ?
L’arrestation de Xu Zewei – qui fait actuellement l’objet d’une procédure d’extradition vers les États-Unis – révèle une nouvelle réalité : la santé n’est plus seulement en danger dans les blocs opératoires ou les zones de conflit, mais aussi sur les serveurs.
La protection des données de recherche biomédicale est désormais au cœur de la sécurité sanitaire mondiale. À ce jour, peu d’instances de régulation imposent aux centres de recherche un niveau de sécurité informatique comparable à celui des infrastructures militaires ou financières. L’affaire Xu Zewei pourrait bien être un tournant jurisprudentiel, en montrant que pirater un vaccin, c’est attaquer la santé d’un pays.
Alors que l’enquête suit son cours et que les procédures d’extradition sont en cours en Italie, l’affaire Xu Zewei impose un constat sévère : dans un monde post-pandémique, les frontières de la santé publique ne sont plus biologiques, mais numériques. Et la cybersécurité des laboratoires n’est plus un luxe technique – c’est une exigence de santé publique.