L’Assurance Maladie déploie une nouvelle version de son application carte Vitale avec reconnaissance biométrique et mot de passe renforcé. Une évolution qui masque mal les failles structurelles d’un système de santé numérique encore fragile face aux cyberattaques.
L’appli carte Vitale mise à jour, mais la sécurité reste un mirage
By
Published on 15 juin 2026 7h47
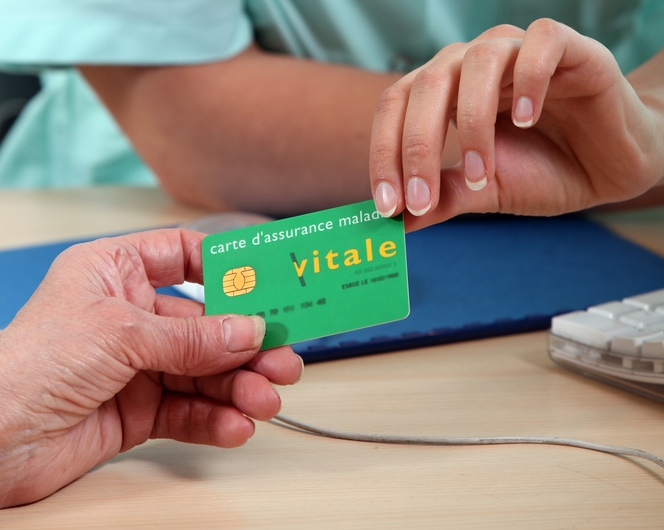
Voilà donc l'Assurance Maladie qui nous promet une application carte Vitale "plus sécurisée", avec reconnaissance biométrique et mot de passe complexe. L'annonce, diffusée aux 67 millions d'assurés français, intervient dans un contexte où les cyberattaques contre les établissements de santé se multiplient. Mais suffit-il d'ajouter quelques verrous numériques pour transformer un château de cartes en forteresse ?
Un pansement numérique sur une plaie béante
La mise à jour de l'application s'impose aux utilisateurs par une procédure en deux étapes : téléchargement obligatoire depuis les stores officiels, puis activation du nouveau système d'authentification. L'organisme public met en avant ces "améliorations" sans pour autant préciser les failles de sécurité qui justifient cette refonte. Autrement dit, on colmate sans expliquer pourquoi le navire prenait l'eau.
L'ironie de la situation ? L'email d'information lui-même porte la mention "[SPAM]" dans son objet, révélant les difficultés de l'administration à communiquer efficacement avec ses propres assurés. Comment croire en la robustesse d'un système numérique quand ses messages officiels sont filtrés comme indésirables ?
La biométrie, une fausse bonne idée ?
La reconnaissance biométrique fait partie de ces innovations technologiques qui rassurent autant qu'elles inquiètent. Certes, elle complique la tâche des fraudeurs. Mais elle transforme aussi chaque smartphone en coffre-fort contenant des données particulièrement sensibles : empreintes digitales, données de santé, historique médical.
Le problème, c'est que la sécurité d'un système ne se mesure pas à la sophistication de sa porte d'entrée, mais à la solidité de l'ensemble de l'édifice. Or, les hôpitaux français subissent en moyenne une cyberattaque majeure par semaine, selon l'Agence nationale de la sécurité des systèmes d'information. Les établissements de Corbeil-Essonnes, Villefranche-sur-Saône ou Versailles en savent quelque chose.
Quand l'État joue à cache-cache avec les vrais enjeux
Derrière cette mise à jour cosmétique se profile un enjeu autrement plus crucial : la vulnérabilité chronique du système de santé français face aux menaces cybernétiques. Les données de santé valent de l'or sur le marché noir, jusqu'à 250 dollars le dossier médical complet selon les estimations du FBI. Mais plutôt que d'investir massivement dans la cybersécurité hospitalière, on préfère multiplier les rustines applicatives.
L'Assurance Maladie recommande d'ailleurs à ses assurés de "ne jamais communiquer vos codes confidentiels", conseil de bon sens qui révèle l'ampleur du problème. Si l'organisme public doit rappeler de telles évidences, c'est que le niveau de sécurité actuel reste précaire.
Une stratégie numérique à bout de souffle
Reste que cette mise à jour illustre parfaitement les contradictions de la politique de santé numérique française. D'un côté, on digitalise à tout-va : dossier médical partagé, téléconsultation, ordonnances dématérialisées. De l'autre, on découvre avec effroi que nos infrastructures ne suivent pas le rythme.
La nouvelle application carte Vitale ne résoudra pas ces défaillances structurelles. Elle les masquera temporairement, jusqu'à la prochaine faille, la prochaine attaque, la prochaine mise à jour "plus sécurisée". En réalité, tant que l'État n'investira pas massivement dans une approche globale de la cybersécurité sanitaire, nous continuerons de naviguer à vue dans un océan de vulnérabilités numériques.