Des équipements de réfrigération utilisés pour stocker du plasma en France ont été visés par une intrusion informatique. Les systèmes de surveillance ont permis d’intervenir avant toute dégradation des produits, selon les informations disponibles, mais l’incident rappelle la dépendance des infrastructures de santé à leurs prestataires techniques.
Cyberattaque contre des réserves de plasma : les alarmes ont évité la perte de produits sanguins
By
Last modified on 6 novembre 2026 6h10
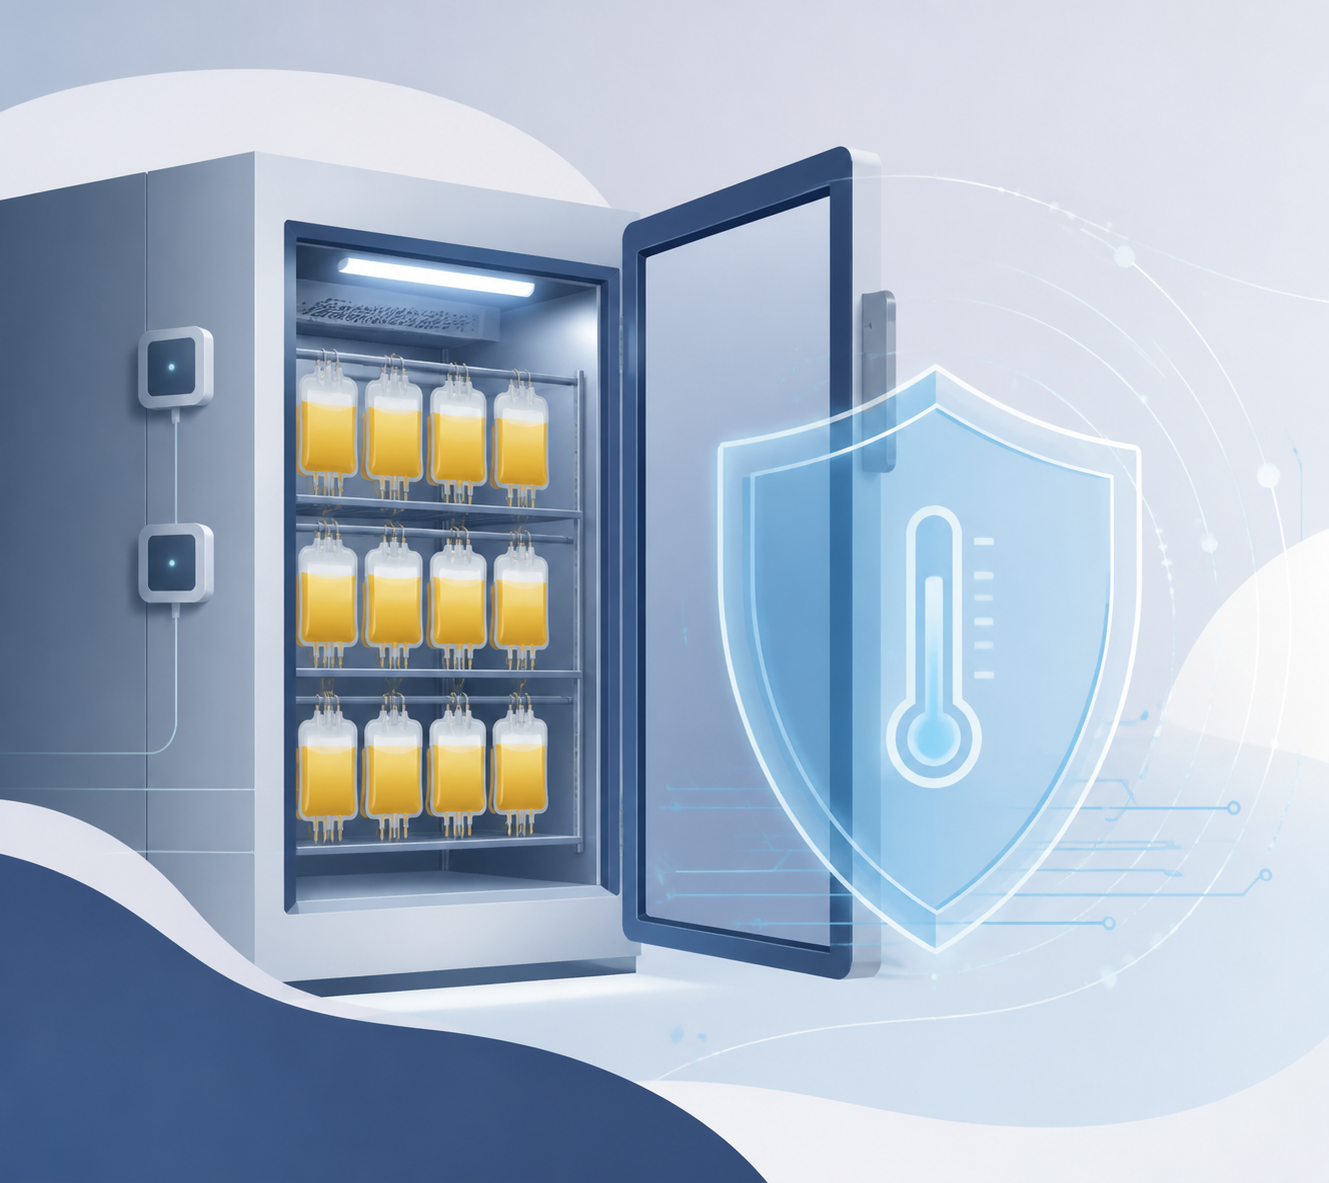
Une intrusion informatique a ciblé les systèmes de réfrigération de trois sites de stockage de plasma liés à l'Établissement français du sang (EFS). Selon les informations rapportées par Associated Press le 5 novembre, les attaquants ont tenté de modifier à distance des paramètres de température et de dégivrage. Les alarmes ont déclenché une intervention avant que les produits stockés ne soient endommagés.
L'incident est particulièrement sensible : les produits sanguins exigent des conditions de conservation strictes. Une variation prolongée de température peut rendre certains produits inutilisables, même lorsque leur aspect extérieur ne change pas. Dans ce cas précis, les équipes ont sécurisé les stocks et transféré les produits concernés lorsque cela était nécessaire.
Une attaque contre des équipements, pas contre les donneurs
La distinction est importante. Les éléments rendus publics concernent des équipements techniques opérés avec des prestataires, et non une intrusion démontrée dans les dossiers médicaux des donneurs ou dans les comptes des patients. L'EFS a indiqué qu'aucun produit ni échantillon n'avait été perdu et que les activités de collecte et de distribution avaient continué.
Selon The Guardian, les faits se sont produits dans la nuit de lundi à mardi et ont touché des installations de froid gérées par un prestataire. Les températures et seuils de dégivrage auraient été relevés de manière anormale. Le dispositif de surveillance a précisément servi de seconde ligne de défense : il a permis aux techniciens de détecter une commande dangereuse sans attendre la détérioration du plasma.
Les autorités sanitaires et les spécialistes de cybersécurité ont été informés. L'identité et les motivations des auteurs ne sont pas établies publiquement. Il serait donc prématuré de rattacher cette attaque à un État, à un groupe criminel particulier ou à une campagne unique.
Pourquoi la chaîne du froid devient une cible
Les entrepôts et installations frigorifiques modernes disposent souvent de systèmes de pilotage à distance. Ces outils facilitent la maintenance et la détection des pannes, mais ils créent aussi des accès numériques qu'il faut protéger. La sécurité d'un établissement de santé dépend alors en partie de celle de ses sous-traitants, de leurs logiciels et des équipements connectés.
Des incidents visant des dispositifs frigorifiques de commerces européens ont également été signalés ces dernières semaines. Leur proximité technique ne suffit pas à démontrer un auteur commun. Les investigations devront déterminer si les méthodes d'accès, les failles utilisées et les infrastructures des attaquants présentent réellement des liens.
Pour les donneurs et les patients, aucune interruption générale de l'approvisionnement en produits sanguins n'est rapportée dans cet épisode. La leçon opérationnelle porte plutôt sur les protections complémentaires : alarmes indépendantes, contrôle des accès à distance, procédures de transfert et capacité à intervenir rapidement lorsqu'une consigne technique devient anormale.
L'attaque montre qu'un système informatique peut menacer un service de santé sans passer par un logiciel médical. Ici, la surveillance physique des températures a joué un rôle déterminant dans la protection des réserves.